

Como a Theo Tech identificou e neutralizou uma campanha Sneaky 2FA antes que ela atingisse uma conta Microsoft 365

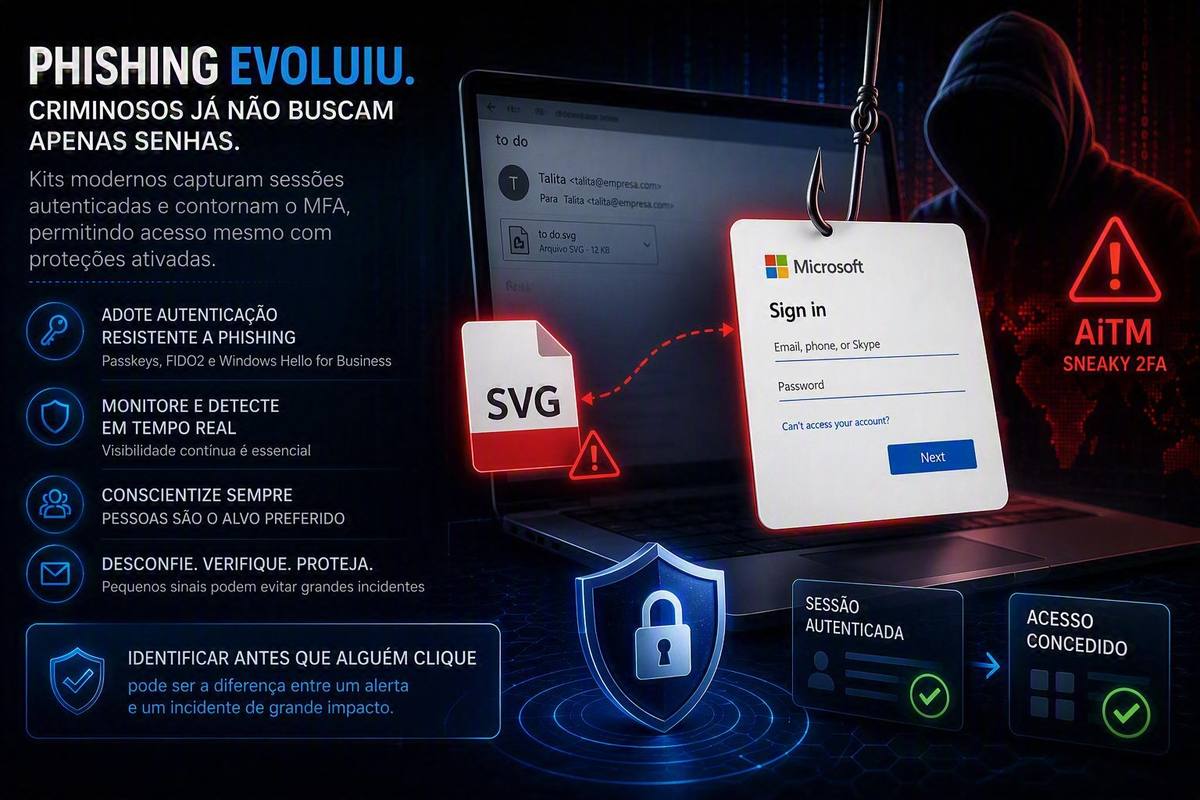
O phishing evoluiu.
Hoje, os criminosos não buscam apenas roubar senhas. Kits modernos são capazes de capturar sessões autenticadas e contornar mecanismos tradicionais de autenticação multifator (MFA), permitindo o acesso a contas corporativas mesmo quando camadas adicionais de proteção estão habilitadas.
Recentemente, a equipe de Segurança Gerenciada da Theo Tech identificou e analisou uma tentativa de ataque desse tipo direcionada a uma colaboradora de um cliente do setor financeiro. A investigação permitiu validar a ameaça, compreender seu funcionamento e bloquear a infraestrutura utilizada antes que qualquer interação ocorresse.
O crescimento desse tipo de ameaça não é apenas uma percepção do mercado. A Microsoft relatou um aumento de 146% nos ataques do tipo Adversary-in-the-Middle (AiTM), técnica utilizada por kits avançados para capturar sessões autenticadas e contornar controles tradicionais de MFA. Ataques desse tipo têm se tornado cada vez mais frequentes contra ambientes Microsoft 365.
O início do ataque: um e-mail aparentemente inofensivo
A mensagem recebida possuía o assunto "to do" e aparentava ter sido enviada pela própria colaboradora para ela mesma, simulando um simples lembrete pessoal.
Essa abordagem explora um comportamento comum dos usuários: mensagens aparentemente internas costumam despertar menos suspeitas do que mensagens recebidas de remetentes externos.
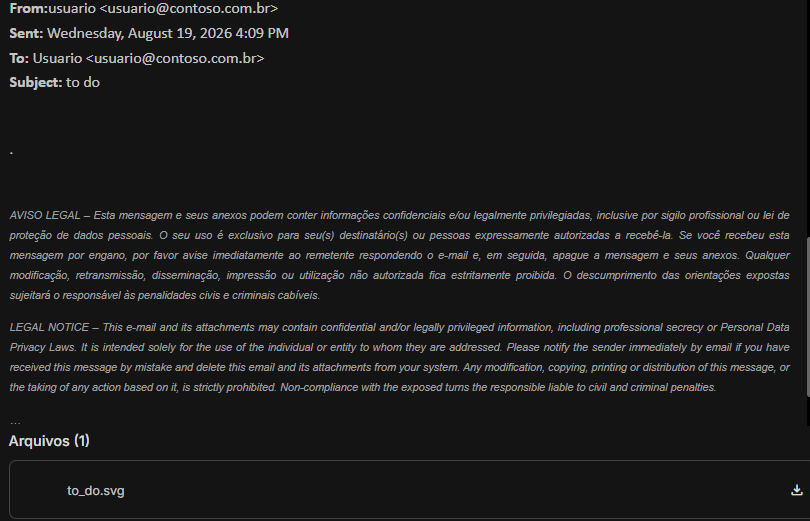
Durante a análise da mensagem, foi possível confirmar que ela não havia sido enviada pela conta legítima da usuária. Tratava-se de uma tentativa de falsificação de remetente por meio de uma técnica conhecida como SMTP Spoofing, utilizada para fazer uma mensagem parecer legítima sem que a conta real tenha sido comprometida.
Em outras palavras, o fato de uma mensagem aparentar ter sido enviada por um colaborador não significa necessariamente que a conta desse usuário tenha sido comprometida. Em muitos casos, os criminosos apenas simulam a identidade do remetente para aumentar a credibilidade da fraude.
O anexo: uma imagem que não era apenas uma imagem
O e-mail continha um anexo no formato SVG.
Embora seja amplamente conhecido como um formato de imagem vetorial, o .SVG também permite incorporar conteúdo ativo capaz de redirecionar usuários para páginas externas.
Ao realizar a análise controlada do arquivo em ambiente isolado, identificamos que sua finalidade era conduzir a vítima para uma página fraudulenta desenvolvida para imitar o processo de autenticação da Microsoft.
A investigação revelou características amplamente associadas ao Sneaky 2FA, uma plataforma comercializada no modelo Phishing-as-a-Service (PhaaS) e utilizada em campanhas voltadas principalmente para ambientes Microsoft 365.
A página falsa da Microsoft
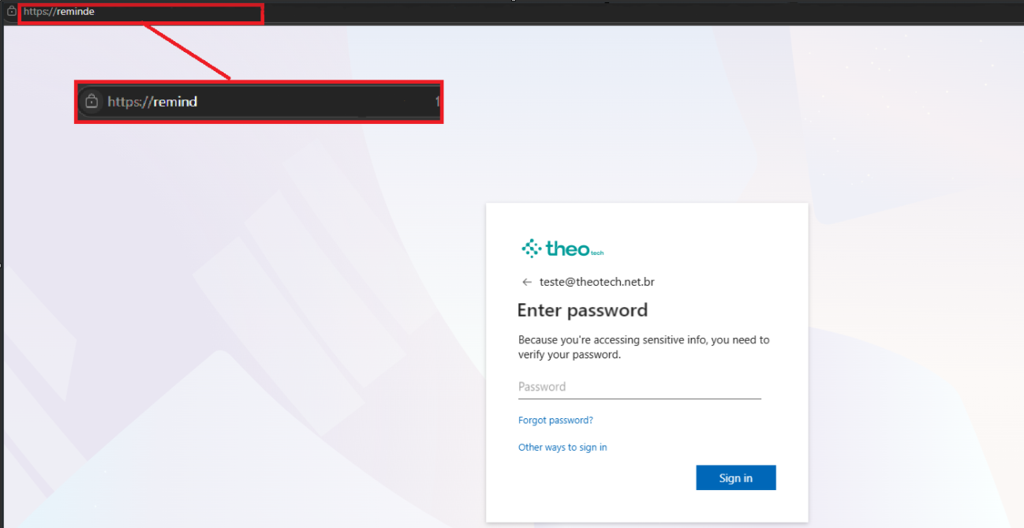
Ao abrir o anexo, o usuário seria direcionado para uma página desenvolvida para reproduzir o processo legítimo de autenticação da Microsoft.
Visualmente, a página apresentava aparência semelhante ao portal original, aumentando consideravelmente as chances de a vítima inserir suas credenciais sem perceber que estava interagindo com uma infraestrutura controlada por terceiros.
Por que esse tipo de ataque é tão perigoso?
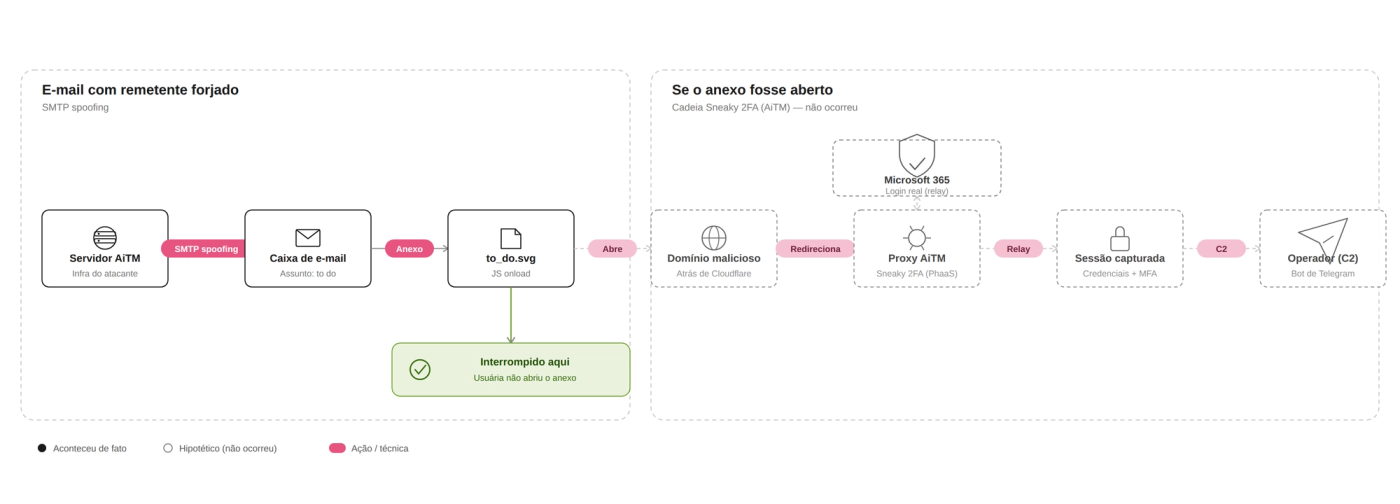
Diferentemente do phishing tradicional, kits como o Sneaky 2FA utilizam a técnica conhecida como Adversary-in-the-Middle (AiTM). Nesses ataques, o criminoso atua como intermediário entre a vítima e o serviço legítimo.
Durante o processo de autenticação, as credenciais e os desafios de MFA são retransmitidos em tempo real ao serviço verdadeiro, enquanto o invasor captura os cookies da sessão autenticada.
Na prática, isso permite que o invasor herde uma sessão já validada, mesmo sem acesso direto ao segundo fator de autenticação da vítima. É justamente por esse motivo que organizações vêm ampliando a adoção de mecanismos resistentes a phishing, como Passkeys, FIDO2 e Windows Hello for Business.
O resultado da investigação
A investigação conduzida pela equipe de Segurança Gerenciada da Theo Tech confirmou que a mensagem utilizava falsificação de remetente para simular um envio interno e continha um anexo SVG capaz de redirecionar usuários para uma página fraudulenta que imitava um processo legítimo de autenticação.
Durante a análise também foram identificados e bloqueados os indicadores associados à campanha, permitindo neutralizar a ameaça antes que ela produzisse impacto operacional.
Como a colaboradora não interagiu com o conteúdo malicioso, não foram identificados indícios de comprometimento decorrentes dessa tentativa específica de ataque.
O que podemos aprender com este caso
Esse incidente demonstra como campanhas aparentemente simples podem utilizar técnicas sofisticadas para tentar comprometer ambientes corporativos.
Para o usuário, a mensagem parecia apenas um e-mail comum. Nos bastidores, entretanto, o objetivo era capturar uma sessão autenticada capaz de contornar proteções adicionais e fornecer acesso indevido a recursos corporativos.
Nenhuma tecnologia isolada é suficiente para impedir todas as ameaças. A combinação entre monitoramento contínuo, capacidade de investigação especializada e resposta rápida continua sendo um dos fatores mais importantes para evitar que uma tentativa de phishing evolua para um incidente real.
Neste caso, a diferença entre uma possível invasão e um incidente neutralizado foi a identificação da ameaça antes que ela chegasse a ser explorada.
Como reduzir a exposição a ataques AiTM
Embora não exista uma medida única capaz de eliminar completamente esse risco, algumas práticas reduzem significativamente a superfície de ataque:
- Adotar métodos de autenticação resistentes a phishing, como Passkeys e FIDO2.
- Implementar políticas de Acesso Condicional adequadas ao perfil de risco da organização.
- Monitorar eventos de autenticação e atividades suspeitas em tempo real.
- Investir em conscientização contínua dos usuários sobre engenharia social.
- Revisar regularmente configurações de proteção de e-mail e reputação de domínio.
- Utilizar serviços especializados de detecção e resposta para identificar campanhas antes que atinjam seus usuários.
Conclusão
Campanhas baseadas em AiTM vêm se tornando mais frequentes e sofisticadas. Organizações que dependem exclusivamente de senha e MFA tradicional tendem a apresentar maior exposição a esse tipo de ameaça.
Casos como este demonstram a importância de combinar controles modernos de identidade com monitoramento contínuo e capacidade de resposta especializada. Em um cenário em que os ataques evoluem constantemente, detectar uma campanha antes que alguém clique pode ser a diferença entre um alerta de segurança e um incidente de grande impacto.